Chronos · Desarrollar y gobernar
Chronos: desarrolla rápido, con código limpio y bajo control
Chronos es un harness que se sitúa por encima de los agentes de código IA que ya usan tus desarrolladores. Skills, MCPs y prompts compartidos hacen que cada agente trabaje más rápido y con los mismos estándares; los checks deterministas validan cada cambio para que el código espagueti nunca llegue al repositorio; e IT gobierna modelos, herramientas y accesos desde una sola consola, sin que las credenciales lleguen nunca al agente.
- Funciona con los agentes que ya usas
- Checks deterministas en cada cambio
- Los secretos nunca llegan al agente
- Entregas hasta 4× más rápidas
01 / Nuestra plataforma
Más que gobierno: un harness mejor para tus agentes de código
Si tu equipo de IT ya trabaja con agentes de código IA, no tiene que cambiar nada. Chronos añade una capa por encima —skills, MCPs, prompts y checks deterministas— que hace a los agentes más eficientes, normaliza cómo desarrollan y gobierna su uso.
-
Eficiencia
Un harness más afinado
Skills, MCPs y prompts seleccionados dan a cada agente el contexto y las herramientas que necesita, para que llegue a un buen resultado en menos pasos.
-
Consistencia
Una sola forma de desarrollar
Todos los agentes siguen las mismas convenciones, arquitectura y flujos de trabajo, sea cual sea el modelo o el desarrollador que haya detrás.
-
Código limpio
Validación determinista
Checks basados en reglas validan cada cambio que hace el agente y frenan el código espagueti antes de que llegue al repositorio.
-
Gobierno
100% gobernado
Protege código, credenciales y datos sensibles desde un único panel que centraliza usuarios, modelos, MCPs y conexiones.
-
Coste
Alrededor de un 30% menos de gasto en tokens
El enriquecimiento de contexto, el filtrado de metadatos redundantes y la compresión de logs reducen los tokens que consume cada tarea.
-
Velocidad
Trabajo en paralelo
Ejecuta varios agentes a la vez, cada uno aislado en su propio entorno, para que asuman tareas distintas sin pisarse.
-
Automatización
Super-Workflows
Los Super-Workflows y las Skills automatizan tareas repetitivas y ejecutan procesos complejos en un solo paso.
-
Sin lock-in
Independencia del modelo
Elige siempre la mejor IA del momento. Chronos añade una capa común sobre cualquier agente, así nunca quedas atado a un proveedor.
-
Aislamiento
Un sandbox por sesión
Cada agente se ejecuta en un sandbox con salida de red controlada, de modo que el uso de la IA queda contenido sin exponer el resto del sistema.
02 / Harness y estándares
Todos los agentes desarrollan igual, y cada cambio se valida
Un agente es tan bueno como el harness que lo rodea. Chronos empaqueta la forma en que tu empresa construye software como skills, MCPs y prompts, y la respalda con checks deterministas, para que lo que producen los agentes sea rápido, consistente y mantenible.
-
Tus flujos de trabajo, empaquetados
Formas de trabajar repetibles —scaffolding, refactors, migraciones, revisiones— publicadas una vez y usadas por todos los agentes.
-
Las herramientas adecuadas, ya conectadas
Los agentes acceden a tus repositorios, tickets, documentación y servicios internos a través de MCPs aprobados, en lugar de improvisar.
-
El contexto de la empresa en cada sesión
Tus convenciones, tu arquitectura y tu definición de terminado viajan con cada agente, para que nadie tenga que volver a explicarlas.
| Paso | Qué ocurre |
|---|---|
| El agente escribe el cambio | Con tus skills, MCPs y prompts |
| Se ejecutan los checks deterministas | Las mismas reglas, con el mismo veredicto siempre |
| Una regla falla | El agente recibe la infracción exacta y la corrige en la sesión |
| Todas las reglas pasan | El cambio pasa a revisión y QA |
-
Determinista
Validación que no adivina
El código lo comprueban reglas, no la opinión de otro modelo: el mismo cambio recibe siempre el mismo veredicto.
-
Mantenible
Sin código espagueti
Los cambios que rompen tu arquitectura, tu estructura o tus convenciones se detectan y corrigen antes de integrarse.
-
Normalizado
El mismo estándar para todos los equipos
Sea cual sea el modelo, el agente o el desarrollador, el resultado sigue un único estándar que la consola mantiene al día.
03 / App de escritorio
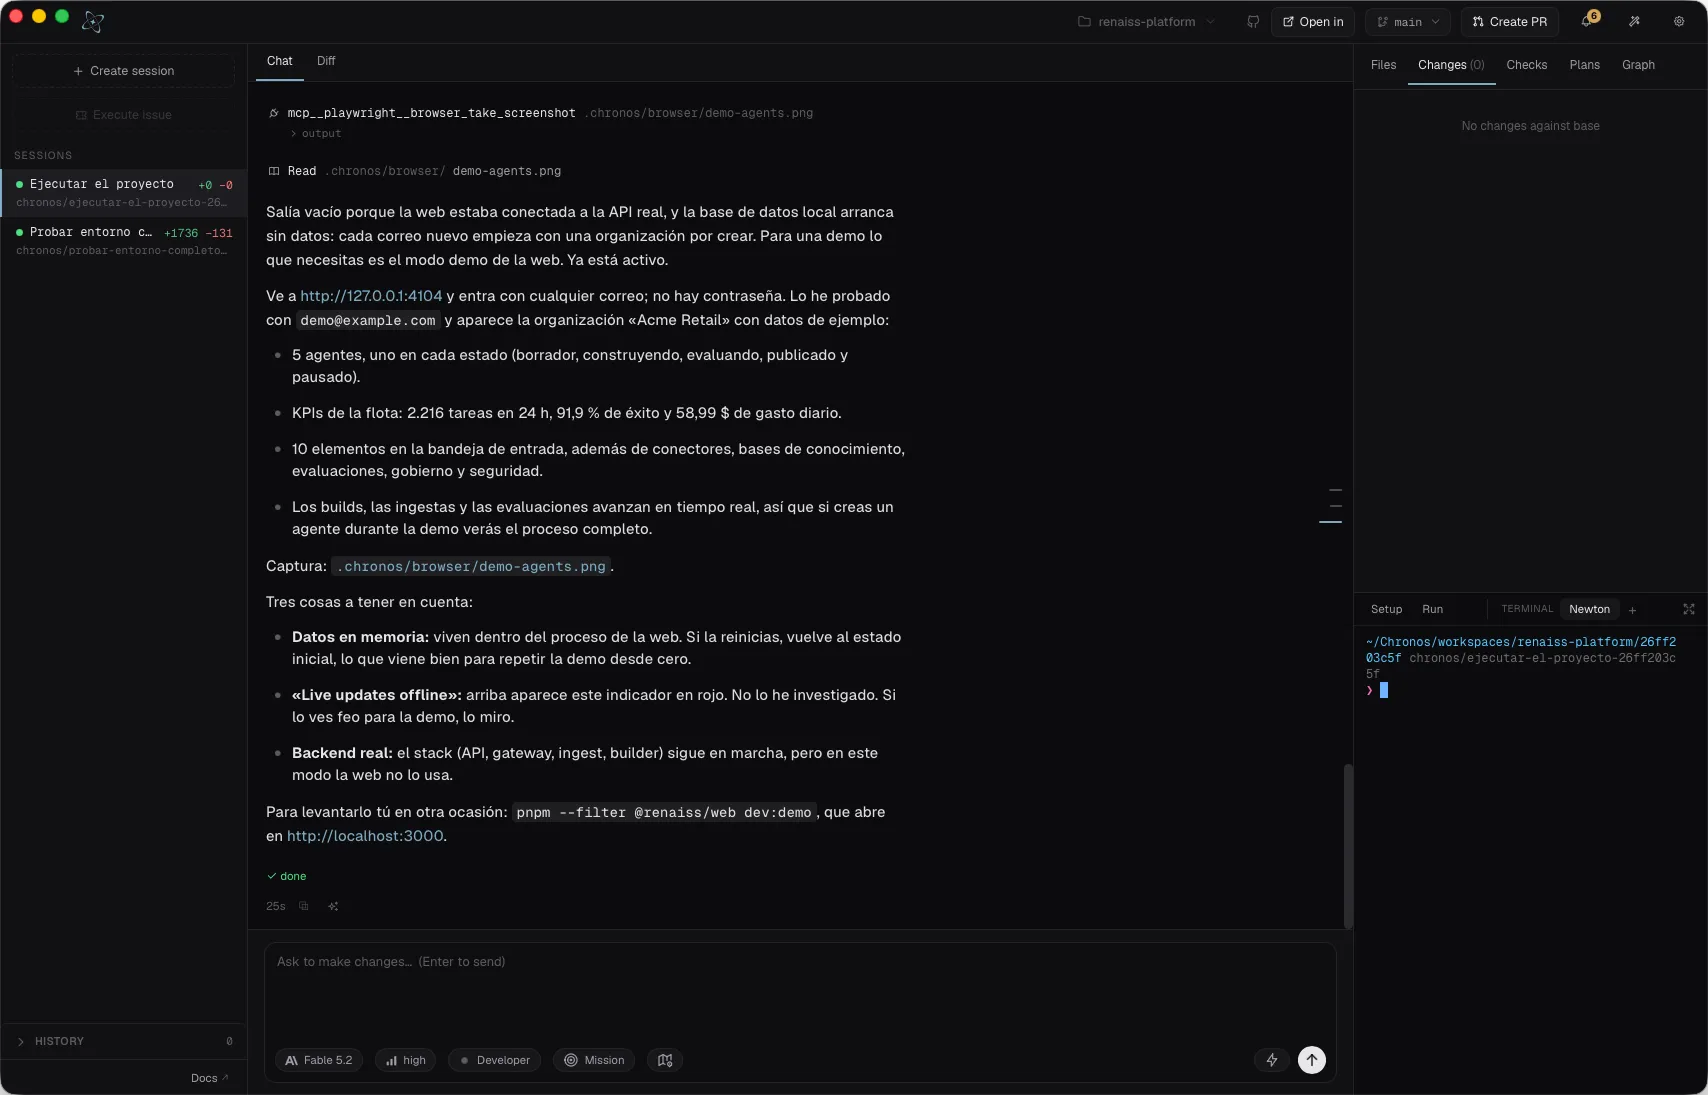
Los agentes trabajan en la máquina del desarrollador, con tus reglas
Una app de escritorio que se ejecuta en local, sobre los directorios del propio desarrollador y con los proveedores de git que ya tiene configurados.
-
Abre una sesión por tarea
Cada sesión trabaja en su propia rama y en su propio entorno aislado, así que varios agentes pueden ejecutarse en paralelo.
-
Pide el cambio
El agente edita archivos, ejecuta comandos y maneja un navegador real, con el chat, el diff, los archivos y una terminal en una sola ventana.
-
Revisa y abre el pull request
Los checks, los planes y los cambios son visibles antes de que nada salga de la máquina. El pull request va a tu proveedor de git habitual.
| Panel | Qué muestra |
|---|---|
| Sesiones | Cada tarea en paralelo, con su rama y las líneas modificadas |
| Chat y diff | La conversación con el agente y el cambio que propone |
| Archivos y cambios | El árbol del repositorio y cada archivo modificado |
| Checks y planes | Los resultados de los tests y el plan que sigue el agente |
| Terminal | Setup, ejecución y una shell interactiva por sesión |
| Modelo | El modelo y el nivel de razonamiento permitidos para el equipo |
04 / Gobierno y seguridad
Gobierno del dato y seguridad: el agente nunca ve un secreto
La arquitectura desacopla por completo los secretos del agente y delega toda la autenticación en un broker seguro y auditable. Las organizaciones pueden conectar sus sistemas internos a la IA sin perder el control del acceso, el cumplimiento normativo y la trazabilidad de cada interacción.
- Agente IA · sin credenciales
- solo localhost
- Broker seguro
- Token efímero por llamada
- Cualquier API, MCP o servicio interno
-
Autenticación y permisos
El broker valida cada llamada con control de acceso basado en roles (RBAC).
-
Secretos desde el llavero del sistema
El broker recupera las claves y las inyecta en cada llamada como un token efímero. El agente solo ve una dirección local.
-
Auditoría completa e inmutable (append-only)
Cada acción queda registrada de forma inmutable, de principio a fin.
| Categoría | Ejemplos |
|---|---|
| Código | GitHub, GitLab, Bitbucket |
| Cloud | AWS, Azure, Google Cloud |
| Gestión de proyectos | Jira, Linear, Asana |
| Diseño | Figma, Sketch |
| Cualquier otro | Cualquier API o MCP: SaaS, interno u on-premise |
-
Cero exposición de secretos
Los secretos nunca salen del broker
El agente nunca ve ni toca las credenciales. Nunca aparecen en prompts, logs ni commits.
-
Control y gobierno
Permisos en cada llamada
RBAC, políticas y permisos se aplican a cada llamada, una por una.
-
Auditoría completa
Cada acción, inmutable
Control de MCPs y Skills, auditoría de extremo a extremo y control de acceso centralizado.
05 / Consola de control
Una consola para administrar y controlar los agentes de código
Una única plataforma para controlar cómo se usan los agentes de código en toda la empresa. Desde una consola web, los responsables cambian permisos en tiempo real y los cambios se aplican al instante a todos los usuarios.
-
Control total
Decide qué puede ver la IA, controla cómo se ejecuta y gobierna qué herramientas, skills o MCPs pueden usar tus equipos, siempre con la máxima privacidad.
-
Catálogo auditado
Cada herramienta, prompt y skill está firmado por la consola y se verifica al inicio de cada sesión. Cada acción queda registrada de forma inmutable.
-
Seguridad de credenciales
El broker inyecta las claves de la empresa; el agente solo ve una dirección local. Fija o revoca tokens desde la propia consola.
-
Filtro de capacidades
Activa o desactiva módulos completos (Cloud, SEO, Agentes, Ciberseguridad, optimizadores) en cascada, de forma global y por equipo.
-
La misma IA, mejor resultado
Elige siempre la mejor IA del momento. Chronos añade una capa común sobre cualquier agente y evita el lock-in.
-
Integra tus sistemas
Conecta herramientas como Jira, GitHub o Azure DevOps para automatizar procesos de forma sencilla.
| Área | Qué hacen ahí los responsables |
|---|---|
| Catálogo | Autorizar MCPs con su endpoint y su alcance global o por equipo, y asignar o revocar su token |
| Prompts y skills | Publicar los prompts de la empresa y revisar las skills que proponen los equipos |
| Conectores | Conectar los sistemas de la empresa a través del broker |
| Usuarios, equipos y roles | Decidir quién puede usar cada modelo, herramienta y paquete de capacidades |
| Claves | Guardar y rotar las credenciales que inyecta el broker |
| Auditoría | Revisar cada acción registrada en todas las sesiones |
| Versiones | Desplegar nuevas versiones de la app de escritorio |
Firmado y gobernado: cada catálogo, prompt y skill está firmado por la consola y el daemon local lo verifica al iniciar cada sesión.
06 / Memoria y optimización
Memoria y contexto diseñados a partir de la investigación más reciente en agentes
Cada decisión de la arquitectura, desde la memoria de cinco capas hasta la economía de tokens, nace de la investigación sobre qué hace que un agente de código rinda mejor.
-
Memoria
Memoria de cinco capas
Contexto de la empresa, contexto del repositorio, memoria de sesión, aprendizaje entre sesiones y conocimiento recuperado. El conocimiento se comparte entre equipos.
-
Aprendizaje
Aprendizaje que pasa revisión
El conocimiento de la organización crece con control de calidad, igual que el código. Lo que aprende una sesión puede convertirse en una skill para todo el equipo.
-
Recuperación
Recuperación selectiva en tiempo real
La documentación de frameworks, repositorios y herramientas internas se consulta cuando hace falta, en lugar de arrastrar manuales enteros al contexto.
-
Tokens
Economía del contexto
Gasto de tokens consciente: Chronos reutiliza lo que ya se envió, filtra metadatos redundantes y comprime logs para evitar costes innecesarios.
07 / Optimización y potencia
Mejores resultados en menos tiempo
En lugar de depender de un único asistente de IA, Chronos orquesta un equipo de agentes especializados que trabajan en sesiones paralelas. Cada uno asume una parte del proceso (desarrollo, QA, documentación, seguridad) para entregar más rápido y elevar la calidad del resultado.
-
Desarrollo
Implementa la funcionalidad.
-
QA y tests
Ejecuta y valida.
-
Documentación
Actualiza la documentación y las especificaciones.
-
Seguridad
Revisa secretos y dependencias.
-
Merge gobernado
Una entrega validada.
-
Velocidad
Hasta 4× más rápido en el desarrollo de proyectos
Proyectos entregados antes
Agentes especializados en paralelo acortan el camino de la tarea al merge.
-
Capacidad
+26% de capacidad de ingeniería liberada
Tiempo de ingeniería liberado
El trabajo repetitivo pasa a los agentes; los ingenieros se centran en revisar y diseñar.
-
Gasto
20–45% de reducción del gasto anual en IT
Menos gasto en IT
Menos tokens desperdiciados y menos retrabajo, medido a lo largo de un año.
08 / Calidad y testing
QA automatizado, del código al CI/CD
Chronos automatiza el QA en todo el ciclo: mientras se escribe el código y en cada pull request en CI/CD. Los agentes prueban cada cambio en navegadores reales y los fallos se corrigen antes de llegar al pipeline.
-
QA en cada sesión del agente
Mientras programas, en la app: el agente genera y mantiene tests unitarios y end-to-end.
-
Cada pull request validado antes del merge
Los mismos tests se ejecutan en cada push o pull request, en local y en CI.
-
Multinavegador y móvil
Los tests se ejecutan en un navegador real, en web y en móvil.
| Resultado | Qué significa |
|---|---|
| Corregido en la sesión | Antes del push |
| Merge gobernado | Solo si los tests pasan |
| Pull request bloqueado | Con el detalle del fallo |
| Evidencias | Capturas de pantalla, logs y trazas |
| Regresión continua | Programada o bajo demanda; configurable por repositorio y equipo |
Se ejecuta en local y dentro de tu CI/CD actual: GitHub Actions, GitLab CI, Azure DevOps, Bitbucket y Jenkins.
-
Antes del push
Fallos detectados mientras programas
Los problemas se detectan y se corrigen en la sesión del agente, no en el pipeline.
-
Sin migraciones
Un paso más en tu pipeline
Un paso en el CI/CD que ya usas: nada que reemplazar.
-
Trazabilidad
Cada ejecución registrada
Cada ejecución queda registrada y es auditable.
09 / FAQ
Chronos: preguntas frecuentes
Lo que suelen preguntar los equipos de IT y de Riesgos sobre Chronos.
¿Qué es Chronos?
Chronos es un harness que Renaiss construye por encima de los agentes de código IA que los desarrolladores ya usan. Combina un conjunto de skills, MCPs y prompts que hace a los agentes más eficientes y normaliza cómo desarrollan; checks deterministas que validan cada cambio para evitar el código espagueti; una app de escritorio donde los desarrolladores ejecutan varios agentes en paralelo, cada uno aislado en su propia sesión; una consola web donde los responsables controlan qué modelos, MCPs, skills y conexiones pueden usar los equipos; y un broker seguro que mantiene todas las credenciales lejos del agente.
¿Tenemos que sustituir los agentes de código que ya usamos?
No. Si tu equipo ya trabaja con agentes de código IA, no tiene que cambiar nada. Chronos añade una capa común sobre cualquier agente que optimiza, controla y asegura su uso, para que puedas elegir siempre el mejor modelo del momento sin lock-in.
¿Chronos es solo una herramienta de gobierno?
No. El gobierno es una parte. Chronos también mejora el harness en el que trabajan los agentes —skills, MCPs y prompts compartidos que los hacen más rápidos y consistentes— y valida cada cambio con checks deterministas, para que el código que producen siga siendo limpio y mantenible.
¿Cómo evita Chronos que los agentes escriban código espagueti?
Cada cambio que hace el agente se valida con checks deterministas, basados en reglas, contra tu arquitectura y tus convenciones. El mismo cambio recibe siempre el mismo veredicto. Cuando una regla falla, el agente recibe la infracción exacta y la corrige en la sesión, antes de que el código llegue al repositorio.
¿Cómo mantiene Chronos las credenciales lejos del agente?
El agente solo habla con un broker en localhost. El broker autentica cada llamada con control de acceso basado en roles, recupera el secreto del llavero del sistema y entrega un token efímero por llamada a la API, el MCP o el servicio interno. Los secretos nunca aparecen en prompts, logs ni commits, y cada acción queda registrada en un log de auditoría append-only.
¿Cómo reduce Chronos el coste de la IA?
Chronos reduce el consumo de tokens alrededor de un 30% gracias al enriquecimiento de contexto, el filtrado de metadatos redundantes y la compresión de logs. Reutiliza lo que ya se envió y recupera la documentación de forma selectiva, en lugar de cargar manuales enteros en el contexto.
¿Dónde se ejecuta Chronos?
La app de escritorio de Chronos se ejecuta en local, en la máquina del desarrollador, sobre sus propios directorios y con los proveedores de git que ya tiene configurados. Los responsables usan una consola web para cambiar permisos en tiempo real, y los cambios se aplican al instante a todos los usuarios de la empresa.
¿Cómo automatiza Chronos el QA?
Los agentes generan y mantienen tests unitarios y end-to-end durante cada sesión y los ejecutan en un navegador real, en web y en móvil. Los mismos tests se ejecutan en cada pull request en tu CI/CD actual (GitHub Actions, GitLab CI, Azure DevOps, Bitbucket o Jenkins), y un pull request que falla queda bloqueado con el detalle del fallo y sus evidencias.
¿En qué se diferencia Chronos de Khala y OverMind?
Khala construye y gobierna los agentes de IA que una organización pone en producción, y OverMind los prueba de forma continua. Chronos es el harness de los agentes de código IA que los desarrolladores usan cada día para escribir software: los hace más rápidos y consistentes, valida el código que escriben y gobierna a qué pueden acceder, qué herramientas pueden usar y cuánto cuesta cada sesión.
10 / Siguiente paso
Siguiente paso: un harness mejor para tus agentes de código
Mantén los agentes y modelos que ya usan tus desarrolladores. Chronos añade por encima las skills, los MCPs, los prompts, los checks deterministas, la consola y el broker.
-
Tu configuración
Cuéntanos qué agentes de código, modelos y proveedores de git usan hoy tus equipos.
-
Primero, un equipo
Los desarrolladores mantienen sus agentes; los responsables definen modelos, MCPs y skills desde la consola.
-
Mide
Compara la velocidad de entrega, el gasto en tokens, la calidad del código y la cobertura de auditoría antes y después.
11 / Empieza
Mira Chronos sobre tu propio stack
Cuéntanos qué procesos quieres convertir en agentes. Te enseñamos Khala, OverMind y Chronos funcionando sobre tu propio stack.
- Un recorrido por Khala, OverMind y Chronos
- La revisión de uno de tus casos candidatos
- Opciones de despliegue para tus requisitos de seguridad
12 / Seguridad y cumplimiento
Hecho para empresas reguladas
La seguridad de la información y la protección de datos forman parte de la plataforma, no son un añadido. Tus equipos de seguridad y legal tienen la documentación que necesitan para dar el visto bueno.
-
ISO/IEC 27001
Gestión de la seguridad de la información
Un sistema de gestión de la seguridad de la información que cubre control de accesos, cifrado, respuesta a incidentes y riesgo de proveedores.
-
RGPD
Reglamento General de Protección de Datos
Datos personales tratados bajo un contrato de encargo del tratamiento, con minimización de datos, residencia de datos en la UE y soporte para los derechos de los interesados.
-
LOPDGDD
Ley Orgánica de Protección de Datos
Cumplimos la Ley Orgánica 3/2018 de Protección de Datos Personales y garantía de los derechos digitales, que complementa el RGPD en España.